前面的文章花了不少篇幅討論什麼是風險、誰應該參與風險管理、什麼樣的 AI 才值得信賴,以及導入 AI RMF 後應該期待哪些改善。但知道這些事情後,下一個問題自然就是:
這些風險管理的想法,到底要如何轉換成組織實際可以進行的活動?
這也正是 NIST AI RMF 第五章,也就是 AI RMF Core 所要處理的事情。NIST 將 Core 定位為一組用來促進溝通、理解與風險管理活動的成果(Outcomes)與行動(Actions),並將整個 Core 劃分為 Govern、Map、Measure 與 Manage 四個 Function。每個 Function 之下又進一步區分為 Category 與 Subcategory,逐漸把高階的風險管理概念細化成組織可以思考與落實的成果與行動。
這裡有一件非常重要的事情要先說清楚:AI RMF Core 並不是一份 Checklist。 NIST 明確指出,Core 中的 Actions 並不是要求組織逐項打勾的檢查表,也不是一套必須按照固定順序完成的步驟。不同組織可以依照自己的資源、能力、風險與實際需求,選擇適合自己的 Category 與 Subcategory,而不一定每一項都要採用。
因此,在閱讀後面大量的 Category 與 Subcategory 時,如果只是問「這一項我們有沒有做?」其實很容易又回到形式上的符合。比較好的問題應該是:
這個 Outcome 對我們現在管理的 AI 風險是否重要?如果重要,我們目前又是用什麼方式達成它?
這也是 Core 與後續 AI RMF Playbook 之間的重要差別。Core 比較著重「應該達成什麼樣的 Outcome」,而 Playbook 則進一步提供可以參考的實務作法。不過 Playbook 同樣不是標準答案,也不是要求全部採用的 Checklist,而是讓組織依自己的情境選取適合的作法。
有了這些基礎了解後,接著才需要理解四個 Function 各自在做什麼:
- Govern:建立讓 AI 風險可以被持續管理的組織基礎,包括政策、責任、流程、文化與監督機制。它不是只發生在最前面,而是貫穿其他三個 Function。
- Map:建立 AI 系統所處的情境,理解用途、角色、影響、限制、風險來源與可能效益,回答「我們現在到底在面對什麼?」
- Measure:運用量化、質化或混合方法,評估、分析、追蹤 AI 風險與相關影響,回答「我們如何知道這些風險目前是什麼狀況?」
- Manage:根據前面取得的資訊進行優先排序與風險處置,決定資源應該投入在哪裡,以及遇到事件時如何回應、恢復與持續改善。
四個 Function 之間的關係,可以簡化成如下圖所示:
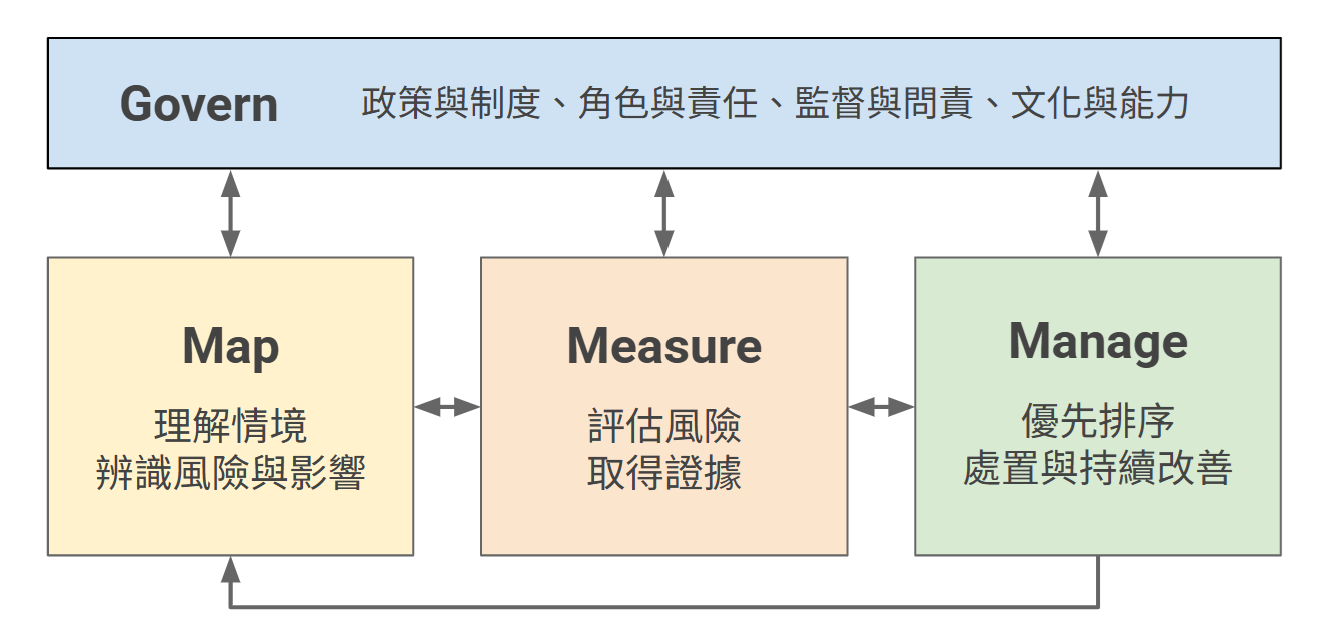
NIST 的意思並不是「Govern 做完 → Map 做完 → Measure 做完 → Manage 做完 → 結束」。Govern 是一個跨越其他 Function 的橫向功能(Cross-Cutting Function)。在具備基本治理結構後,多數使用者可能會從 Map 開始,再進入 Measure 或 Manage,但實際順序仍可以依需要調整,而且整個過程應該是反覆迭代、必要時在不同 Function 之間交互參照。
這個觀念也和前面幾章一直強調的 AI 特性有關。AI 系統的使用情境、資料、能力、風險與受到影響的人都可能隨著時間改變,因此風險管理不可能只在開發前或上線前做一次。NIST 因此強調這些 Function 應該在 AI 系統生命週期中持續且適時地進行,而且應納入不同專業與不同觀點的 AI Actors。
因此,理解 AI RMF Core 時,真正重要的不是把 Govern、Map、Measure 與 Manage 當成四個需要依序完成的工作階段,而是把它們視為一套能夠依照 AI 系統情境與風險持續運作的管理架構。組織真正需要思考的,也不是「這一項我們有沒有做」,而是這些 Function 所描述的 Outcome 對目前的 AI 風險是否重要,以及組織用了什麼方式持續達成這些 Outcome。 接下來的文章,就先從貫穿整個 AI RMF Core 的 Govern Function 開始,看看在真正開始辨識、衡量與處置 AI 風險以前,組織需要建立哪些治理基礎。
如果你也正在思考如何在組織內的資訊系統與流程內追尋持續改善,那麼 CPHT 的豐富經驗和能力將會是你最好的選擇! 👉 了解更多: https://www.cpht.pro